反欺诈解决方案
反欺诈解决方案是一种用于检测和防止欺诈活动的系统。
欺诈行为(例如生成假点击或安装)会降低广告效果。 因此,投资回报率(ROI)下降,广告主面临财务损失。 欺诈也会扭曲分析数据,因此很难做出明智的商业决策。
欺诈类型
根据FraudScore(移动流量欺诈分析和检测领域的领先解决方案提供商),大约30%的iOS流量和40%的Android流量是欺诈性的。
最常见的欺诈类型是:
- 点击垃圾:大量生成点击,但没有实际的广告交互。 欺诈者使用这种技术来截获自然流量,并将其归因于特定的出版商。
- Click injection: 在应用程序下载和首次启动之间发送伪造的广告互动。 使用此方法,欺诈者会从其他来源窃取归属数据。
- Device farms: 由机器人生成用户操作,模拟用户活动并提高流量。
- SDK 伪造:从 SDK 向分析系统服务器发送伪请求。 欺诈者使用这种方法来生成伪造的安装和用户事件。
AppMetrica 已集成 FraudScore 系统,该系统可帮助您检测点击垃圾邮件、点击注入以及模仿真实用户的机器人。 为了防止 SDK 伪造,AppMetrica 提供 事件验证 解决方案。
如何启用反欺诈解决方案
我们的反欺诈解决方案是付费功能。 要了解价格信息,请查看服务费用(含增值税)。
要启用反欺诈功能:
-
从侧边栏转到组织。
-
选择价格计划,然后点击设置。
-
转到FraudScore反欺诈标签,选择您需要的安装数量。
-
点击继续购买。
Payment
不是一次性收取整个月的费用,而是每天收取一次。 如果每月安装数超过您选定的限制,欺诈检测将自动停止。
-
一旦您启用该功能,新的和现有的追踪器将有 FraudScore反欺诈 选项。 在你想要检查安装是否有欺诈行为的追踪器中启用此选项。 当该选项启用时,由该追踪器记录的所有安装将发送到 FraudScore。
在跟踪器中,对于CTV/桌面归因,也提供了欺诈检查功能。
限制
在媒体来源为 Google Ads、Google Search 和 Yandex.Direct 的追踪器中,反欺诈选项不可用。
评估分数会在3-4天后在AppMetrica中可用,之后可能会更新。 您可以在 来源 → 欺诈评估 和 欺诈评估详情 分组中查看它们,位于 用户获取 报告中。
我们建议尽可能使用广告网络提供的参数,包括:
- Platform ID
- Keywords
- Group ID
- Ad ID
这些信息有助于更详细地分析欺诈行为,并以更针对性的方式处理欺诈活动(例如,仅在需要时禁用特定平台)。
您还可以在跟踪器中为CTV/桌面归因启用反伪造检查。
如何评估欺诈风险
FraudScore 通过超过 150 个指标分析流量,这些指标被分为 15 组,称为 欺诈原因。 在每个组中,使用不同的算法分析多个指标。
对于每一个识别出的扩展欺诈原因,转换会获得一个欺诈分数。 如果同一转换中检测到多个异常,这些异常的欺诈分数将被累加。 根据其总欺诈分数,转换会被分配一个欺诇级别:
不是欺诈:不引起怀疑的流量。可能不是欺诈:欺诊风险低(1–2 次违规),欺译分数不超过 33。可能是欺诈:中等欺诟风险级别(2–4 次违规),欺诊分数在 33 到 66 之间。欺诈:欺诐风险级别高(4个或更多非严重违规,3个或更多严重违规),欺诅分数超过66。
AppMetrica 报告仅包含被分类为 欺诈 和 可能欺诈.
报告示例
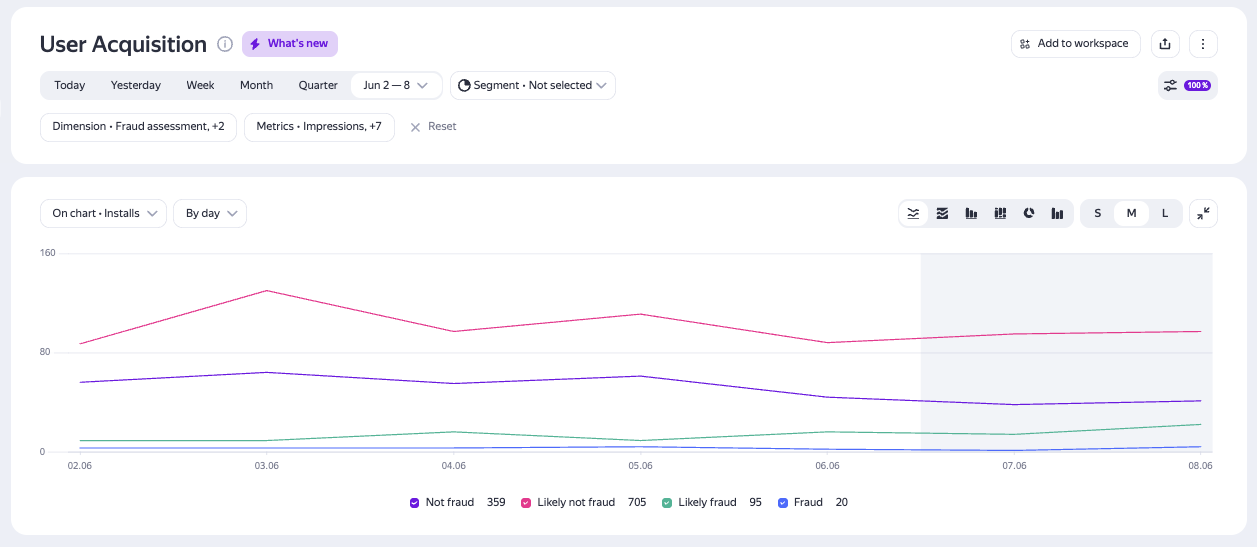
欺诈原因的描述
|
编号 |
名称 |
描述 |
|
1 |
Activity |
与执行转换相关的各种可疑操作的类别。 例如,在“展示‑点击‑安装”漏斗中,从展示到点击的转化率异常通常是基于展示和点击进行归因时点击刷量的标志。 |
|
2 |
Attribution |
在归属过程中可能构成欺诈的一类异常活动:
|
|
3 |
黑名单与动态黑名单 |
黑名单和动态黑名单(用于移动设备)是参数,可帮助检测并阻止由 IP 地址近期被欺诈设备使用的用户执行的转换(欺诊设备是指用于执行欺诅行为的设备)。 |
|
4 |
Browser |
浏览器类别会标记使用过时浏览器版本的情况。 目前,几乎所有浏览器都会自动更新到最新版本。 欺诈者更常使用过时的浏览器版本,因为这些版本缺少新版本中提供的必要控制和安全更新。 |
|
5 |
点击 |
点击类别指的是一组标记用户点击异常的参数。 例如,不同广告点击之间时间分配异常。 通常是机器人执行这样的点击操作。 |
|
6 |
Crawler |
一个用于标记搜索引擎和其他自动扫描器的类别。 |
|
7 |
Datacenter |
数据中心类别会标记来自数据中心服务器或已知云平台提供商的流量,而不是来自居民网络或企业网络的流量。后者很少是真实用户产生的流量。 |
|
8 |
Device |
一个包含所有设备参数检测到的异常的类别:
|
|
9 |
Events |
事件 — 一组参数,帮助根据应用内事件数据识别欺诈性转换。 例如,用户在目标事件后没有继续使用应用的转换。 |
|
10 |
HighCR |
一个类别,表示从点击到转换(安装或注册)的转换率异常高。 这种特征典型地出现在由机器人驱动的设备的源中,可能表示存在受刺激的用户。 |
|
11 |
IP |
与IP地址相关的异常或可疑行为类别:
|
|
12 |
LowCR |
一个表示点击到安装转换率异常低的类别。 通常这是点击刷量的标志。 |
|
13 |
操作系统 (OS) |
一类与操作系统相关的问题被视为欺诈。 流量中设备分布异常(设备型号、浏览器版本、操作系统等)。 |
|
14 |
Proxy |
由IP地址结合其他转换参数识别的一类异常:
|
|
15 |
来源 |
在此类别中,所有异常均与流量来源相关:
|
如果您没有找到所需答案,可以通过反馈表单提交您的问题。 请尽可能详细地描述问题。 如果可能,请附上截图。